ネットワーク脅威検知ソリューション
「Darktrace(ダークトレース)」
AIでリアルタイムに脅威を検知し、「何が起こっているか」を可視化
AIでリアルタイムに脅威を検知し、「何が起こっているか」を可視化
企業ネットワークの“防壁”は突破されることが前提となっている昨今、内部に入り込んだ脅威を検知し、早急な対応を実施することで侵入拡大を防ぐことが重要です。
ネットワーク脅威検知ソリューション「Darktrace」では内部ネットワークのトラフィックを解析し、従来の技術では検知されづらい不正な挙動を、AIの機械学習によって予兆のレベルから検知します。「マルウェアなどの外部脅威」はもちろん、「社内不正などの内部脅威」もリアルタイムに検知するだけでなく、「優れたネットワーク調査機能」でインシデント対応プロセスの質とスピードの向上を実現します。
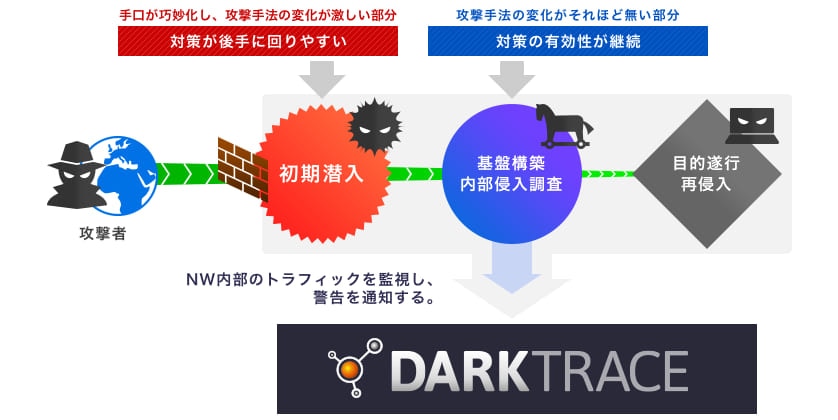
※ パナソニック デジタルは、2018年よりダークトレース製品の販売を開始しました。
導入検討中のお客様は、ぜひ無償の製品評価で
他社製品との違いを実感してください。
Darktrace製品の詳細情報・お見積りなど
まずは、お気軽にご相談ください。
各ユーザーやデバイスの挙動を分析し、ネットワークの定常状態を学習、そして、定常状態から外れた不審な挙動に対してアラートを通知します。 これにより、従来の手法では発見できなかった微細な異常を捉えることで脅威やその予兆を捉えることができます。
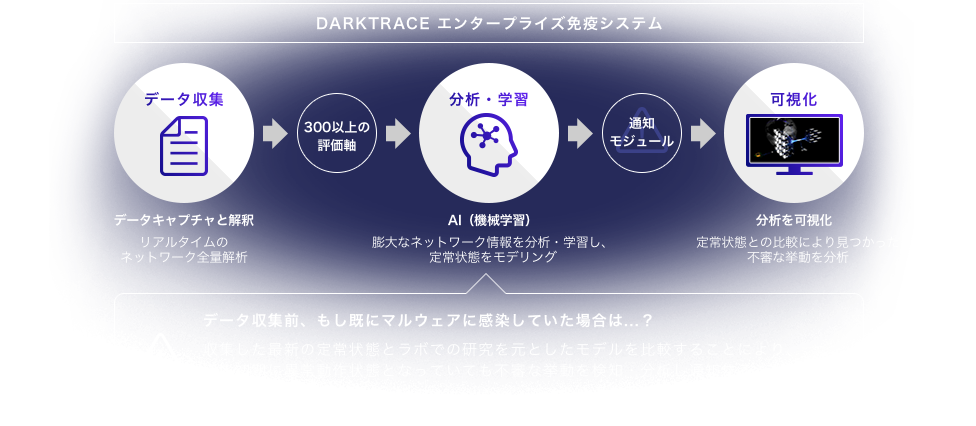
【一般的な振る舞い検知との違い】
従来の技術は正常動作を製品に実装しています。しかしながら、そのアプローチは正常動作が正しくなければ、かえって盲点を作ってしまいます。
これに対して「Darktrace」は、機械学習によって導入したネットワークの正常動作を定義付け、そこからの異常値を検出します。実装されているアルゴリズムは近い物ですが、学習の結果データはすべてお客様のネットワークごとにユニークなものになります。
導入検討中のお客様は、ぜひ無償の製品評価で
他社製品との違いを実感してください。
Darktrace製品の詳細情報・お見積りなど
まずは、お気軽にご相談ください。
各ユーザーやデバイスの挙動を分析し、ネットワークの定常状態を学習、定常状態から外れた不審な挙動に対してアラートを通知。
これにより、従来の手法では発見できなかった微細な異常を捉えることで 脅威やその予兆を捉えることが可能です。
対象ネットワーク全体のパケットを取得して可視化。優れたUIにより「Darktrace」が発したアラートの分析だけでなく、他のセキュリティシステムが発したアラートの分析作業にも利用できます。これによりインシデント発生時の早急な解析と手当てが可能です。
SIEM製品などと違い、導入にあたって特別な設計構築は必要なく、対象ネットワークのコアスイッチのミラーパケットを取得するだけで「Darktrace」が自動的にユーザー情報やネットワーク構成を解析し、学習を開始します。また、ミラーパケットの取得だけのため、他システムへの影響もほとんどありません。
※ SIEMとは、Security Information and Event Managementの略称です。
既知のマルウェアや特徴的な不正動作(ネットワーク内のサーチ、C&Cサーバーとの通信など)をモデル化し、 振る舞い検知を行います。
解析したトラフィックデータからネットワークを自動的にマッピング。
これにより、セキュリティインシデントの発生時に、社内アナリストが欲しい情報を一つの画面で確認し、原因や被害範囲を早急に追跡できます。
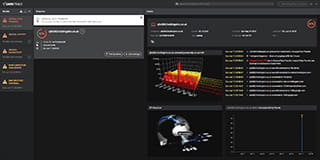
アラートの概要をダッシュボード画面から確認できます。
Connection Dateや3D Visualizerなど、その他さまざまな情報をまとめて確認できます。
時間経過による接続の様子をアラート発生前後における時系列のアニメーションによって確認できるため、どのタイミングで対象端末と接続していたか、一目でわかります。
また、通信量も同様に、アラート発生前後における時系列のアニメーションによって、接続したコネクションの明るさや太さで分かるように表示されます。
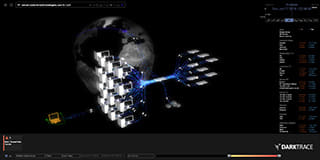
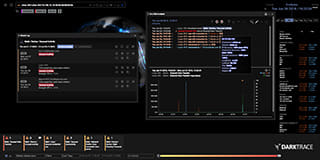
どのような接続があったか、ログの詳細を確認できます。また、その時の通信量の変化や量も確認可能です。
導入検討中のお客様は、ぜひ無償の製品評価で
他社製品との違いを実感してください。
Darktrace製品の詳細情報・お見積りなど
まずは、お気軽にご相談ください。
モデル | 対応IP数 | 対応 | 最大毎分 | アプライアンス背面図 |
|---|---|---|---|---|
DCIP-S | 1,000 | 300Mbps | 2,000 |
|
DCIP-M | 8,000 | 2Gbps | 50,000 |
|
DCIP-X2 | 36,000 | 5Gbps | 100,000 |
|
DCIP-Z | 50,000 | 5Gbps | 250,000 |
|
設置・運用が非常にカンタン!
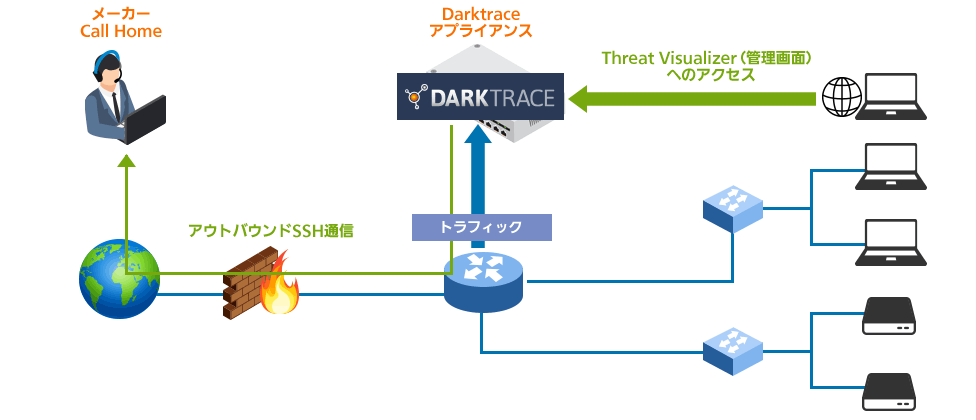
「Darktrace」はルーターからコピーパケットを受信するだけなので、ネットワーク構成を変更する必要がありません。 また、ネットワーク運用にも影響を与えません。
導入検討中のお客様は、ぜひ無償の製品評価で
他社製品との違いを実感してください。
Darktrace製品の詳細情報・お見積りなど
まずは、お気軽にご相談ください。
導入までの期間は約2.5ヵ月です。
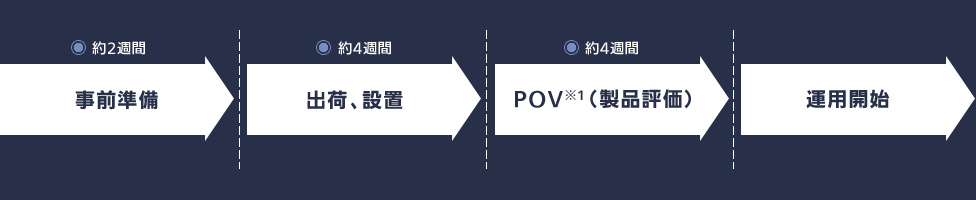
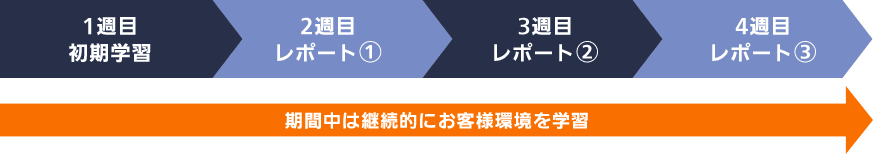
お客様環境に製品を実際に設置し、無償で評価できるPOVを提供しております。
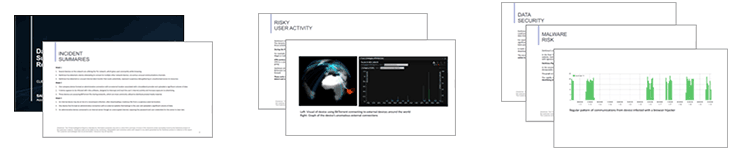
管理コンソールである「Threat Visualizer」の利用だけでなく、POV期間中、「Darktrace」のサイバーアナリストから、検出内容についてのレポート(Threat Intelligence Report )の提供、レポートの解説が実施されます。
日本人アナリストが実機を利用して、レポートを解説いたします。
※1 POVとは、Proof Of Value(プルーフ・オブ・バリュー)の略で、「価値実証」という意味。ある製品や技術が業務や事業に導入する価値があるか、検証する工程を指します。
※ 価格の詳細は、お気軽にお問い合わせください。
導入検討中のお客様は、ぜひ無償の製品評価で
他社製品との違いを実感してください。
Darktrace製品の詳細情報・お見積りなど
まずは、お気軽にご相談ください。
※ 記載されている会社名、製品名は各社の商標または登録商標です。なお、本文中では™、®マークは基本的に明記していません。
Copyright © Panasonic Digital Co., Ltd.